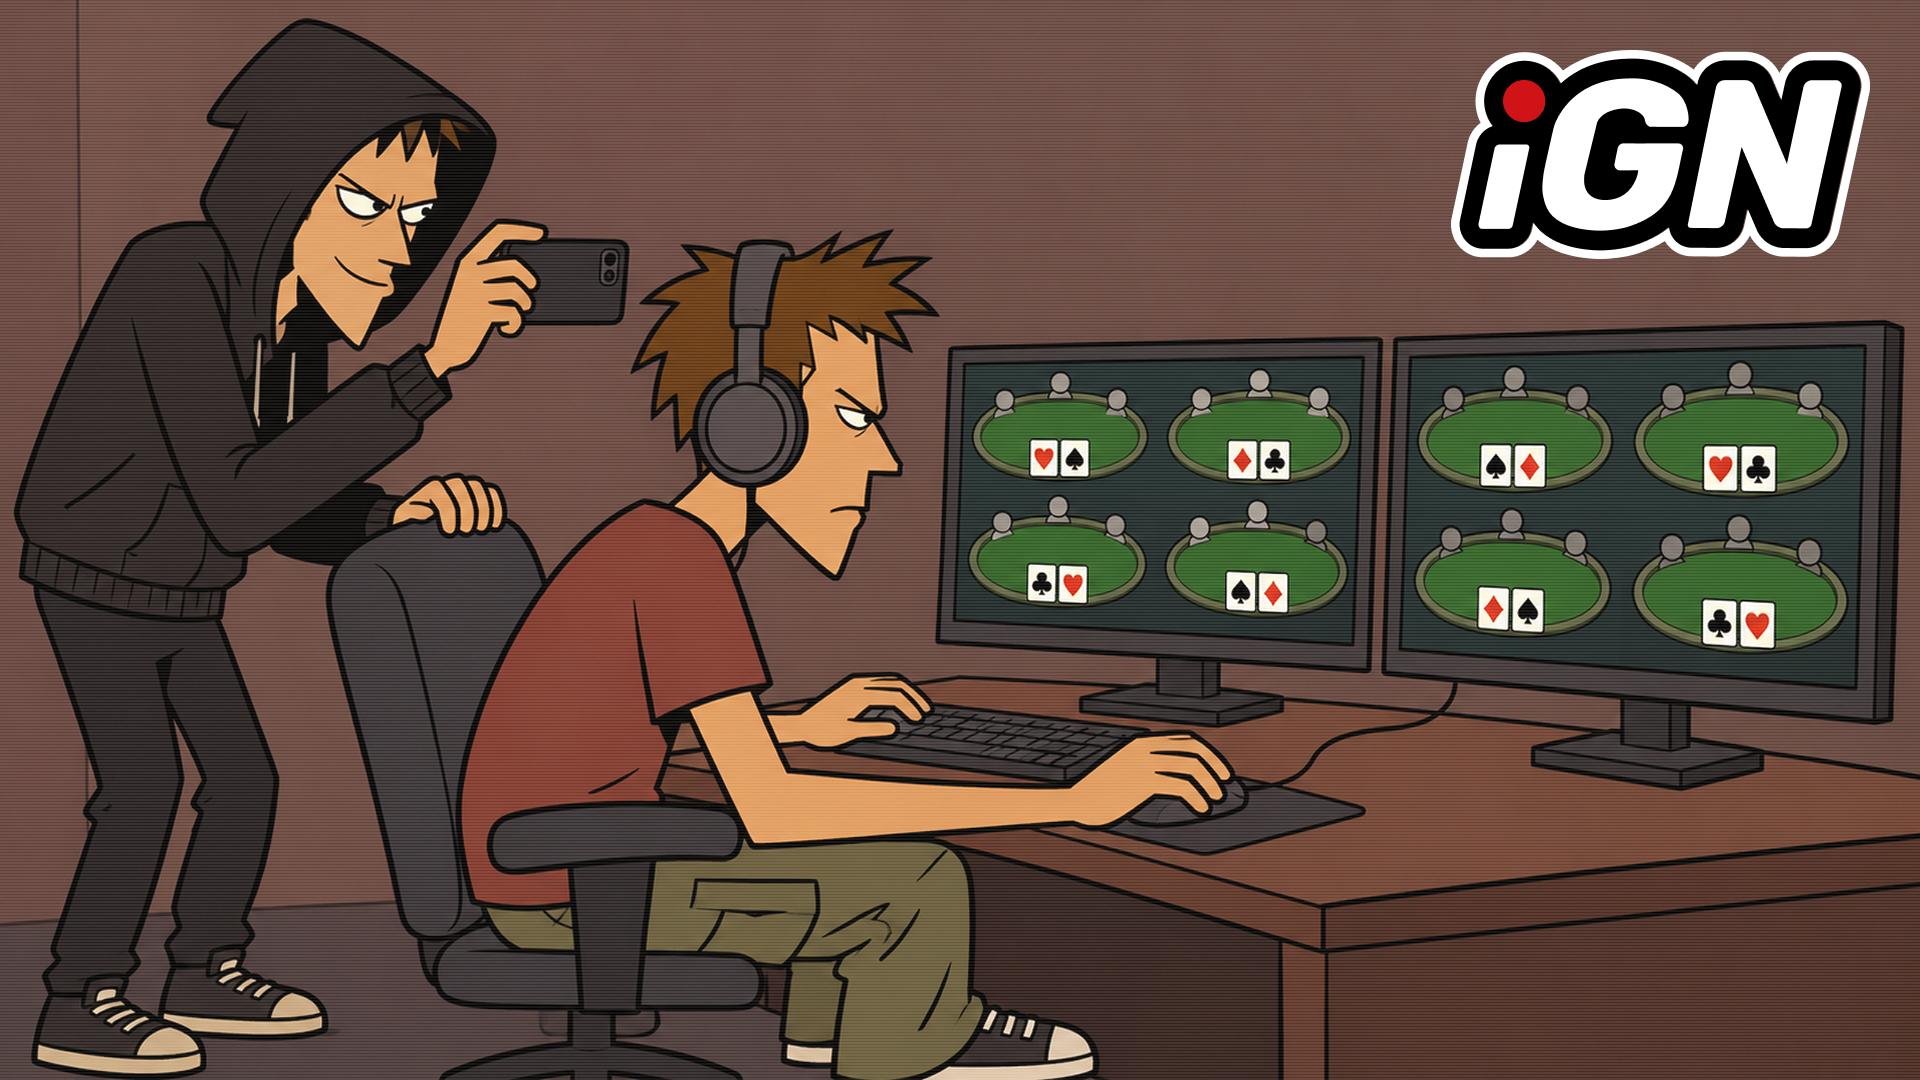
Несколько ведущих онлайн-покер-румов, включая GGPoker, Americas Cardroom (ACR), CoinPoker и ClubWPT Gold, стали жертвами сложной мошеннической схемы с вредоносным ПО, позволившей хакеру просматривать закрытые карты игроков почти два года. Взлом, начавшийся в начале 2025 года и продолжавшийся до сентября 2026 года, был раскрыт после того, как AI-агент обнаружил подозрительную активность на компьютере профессионального игрока.
Вредоносное ПО распространялось через популярные мульти-таблинг инструменты
Злоумышленник использовал обновления двух популярных сторонних программ — Jurojin и IntuitiveTables, которые помогают игрокам управлять несколькими покерными столами одновременно. Взломав каналы обновлений этих приложений, хакер распространил вредоносный код среди сотен игроков. Вредоносное ПО целенаправленно атаковало список игроков высоких лимитов, устанавливая на их компьютеры инструмент удалённого доступа MeshAgent, если их никнеймы совпадали с заранее подготовленным списком злоумышленника.
Влияние на игроков и операторов
Схема позволяла хакеру незаметно наблюдать за картами выбранных игроков во время живых игр, обеспечивая ему решающее преимущество. Оценочные финансовые потери составляют от $1,5 до $4 миллионов, пострадали сотни аккаунтов. CoinPoker заблокировал подозрительный аккаунт и компенсировал пострадавшим пользователям более $100 000. GGPoker после инцидента запретил использование стороннего софта и передал информацию о связанных кошельках правоохранительным органам. В свою очередь, ACR заявил, что не обнаружил доказательств компрометации раздач и отказался выплачивать компенсации.
Почему это важно для индустрии
Этот инцидент вновь подчёркивает актуальные вызовы кибербезопасности для онлайн-покер-румов, аффилиатов и поставщиков софта. Атака показала, что даже легитимные сторонние инструменты могут стать каналом для сложных мошеннических схем, что требует более строгой проверки программного обеспечения и усиленного мониторинга. Операторам, возможно, придётся пересмотреть политику интеграции стороннего софта, а аффилиатам и поставщикам — повысить бдительность в вопросах безопасности и обновления программ, чтобы защитить клиентов и собственную репутацию.
Ключевые моменты
- Хакер получил доступ к закрытым картам игроков на крупнейших покерных сайтах через вредоносное ПО в сторонних инструментах.
- Вредоносное ПО нацеливалось на игроков высоких лимитов через скомпрометированные обновления Jurojin и IntuitiveTables.
- Потери оцениваются до $4 млн; некоторые операторы компенсировали ущерб пострадавшим.
- Инцидент вызывает опасения по поводу безопасности софта и использования сторонних инструментов в онлайн-покере.